Вирус ILOVEYOU: как одно «любовное письмо» положило почту всего мира
4 мая 2000 года миллионы людей открыли письмо от знакомого с темой ILOVEYOU. Внутри была одна строка: «kindly check the attached LOVELETTER coming from me.». К письму прилагался файл LOVE-LETTER-FOR-YOU.TXT.vbs. Через несколько часов почтовые серверы корпораций, правительств и парламентов начали задыхаться. Так началась одна из самых известных эпидемий в истории интернета. Её до сих пор приводят как хрестоматийный пример социальной инженерии.
Разберём, что произошло, как был устроен червь, почему он сработал и чему эта история учит сегодня.
Что произошло 4 мая 2000 года
Червь стартовал в Маниле, на Филиппинах. Дальше он двигался на запад вместе с началом рабочего дня: сотрудники приходили в офис, открывали почту и находили «признание в любви». Сначала волна накрыла Гонконг, потом Европу, а затем США.
Масштаб хорошо виден по сухим цифрам того времени. Координационный центр CERT/CC сообщал, что к 14:00 по восточному времени США 4 мая к ним обратились больше 250 организаций, у которых пострадали в сумме свыше 300 тысяч систем. Вскоре появились модификации червя. Например, вариант NewLove, обнаруженный 19 мая, полностью стирал данные на диске. В последующие дни счёт заражённых шёл на миллионы.
Итоговые оценки различаются, и их стоит воспринимать как порядок величины, а не как точный подсчёт. Чаще всего называют около 10% подключённых к интернету компьютеров мира и ущерб порядка 10 миллиардов долларов. Сюда входят простои, восстановление данных и работа администраторов. Среди пострадавших были крупные компании и госструктуры. Например, британская Палата общин на время отключала почтовую систему.
Как работал червь ILOVEYOU
Технически ILOVEYOU был простым. Это скрипт на VBScript размером около 10 КБ. Его исполнял встроенный в Windows компонент Windows Script Host. Никаких уязвимостей нулевого дня, никакого обхода защиты. Червь использовал то, что Windows и Outlook и так позволяли делать.
Двойное расширение
Ключевой трюк спрятан в имени файла. По умолчанию Windows скрывала расширения
известных типов файлов. Пользователь видел LOVE-LETTER-FOR-YOU.TXT и считал это
обычным текстовым файлом. Настоящее расширение .vbs пряталось, а двойной щелчок
запускал сценарий, а не «Блокнот».
Что червь делал после запуска
Судя по описаниям CERT, «Лаборатории Касперского» и других исследователей, червь после запуска:
- копировал себя в системные папки под «солидными» именами вроде
MSKernel32.vbsиWin32DLL.vbsи прописывался в автозагрузку через реестр; - перезаписывал своим кодом файлы с расширениями
.vbs,.vbe,.js,.jse,.css,.wsh,.sct,.hta,.jpg,.jpeg: фотографии и скрипты пользователя превращались в копии червя, и без резервной копии их было не вернуть; - прятал музыкальные файлы
.mp3и.mp2и создавал рядом копии себя; - пытался скачать и запустить троян
WIN-BUGSFIX.exe, который воровал пароли и отправлял их автору.
Как он размножался
Главный канал — Microsoft Outlook. Червь брал все адресные книги и рассылал себя каждому контакту. Получатель видел письмо от коллеги, друга или начальника, а не от незнакомца. Это и сделало эпидемию лавинообразной.
Второй канал — IRC. Если на компьютере стоял популярный клиент mIRC, червь подменял его скрипт и раздавал себя участникам каналов, куда заходил пользователь.
Почему сработала социальная инженерия
ILOVEYOU — хрестоматийный пример того, что самое слабое место системы часто сидит перед монитором. Разберём, на что именно рассчитывал автор.
- Доверие к отправителю. Письмо приходило от знакомого человека. В 2000 году мало кто думал, что адрес друга может слать письма без его ведома.
- Эмоция вместо проверки. Признание в любви вызывает любопытство и желание открыть письмо сразу. Позже автор червя объяснял журналисту, что выбрал такую приманку, потому что многие хотят любви.
- Интерфейс, который вводит в заблуждение. Скрытые расширения превращали исполняемый сценарий в «текстовый файл».
- Безопасность по умолчанию была выключена. Почтовый клиент не блокировал вложения со скриптами, а программам не требовалось разрешение на доступ к адресной книге и на массовую рассылку.
Получилась идеальная связка: правдоподобный повод, доверенный канал и техническая среда, которая не задаёт вопросов.
Кто написал ILOVEYOU и чем всё закончилось
Следы привели к Онелю де Гусману, 24-летнему студенту манильского AMA Computer College. Незадолго до эпидемии он предложил в дипломной работе программу для кражи паролей к интернету. Колледж её отклонил, ответив, по свидетельствам, что «грабителей здесь не готовят». 8 мая 2000 года полиция провела обыск по адресу, на который вёл след.
А дальше выяснилось главное: на Филиппинах не было закона, по которому можно было наказать за создание и распространение вируса. Следствие пыталось применить закон о мошенничестве с платёжными устройствами, но 21 августа 2000 года прокуратура сняла все обвинения. В июне 2000 года страна приняла закон об электронной коммерции (Republic Act 8792). В нём появились наказания за взлом и внедрение вирусов: штраф и до трёх лет лишения свободы. Но обратной силы закон не имел.
Microsoft тоже сделала выводы. В июне 2000 года вышло обновление безопасности для
Outlook 98 и 2000 (Outlook E-mail Security Update). Оно блокировало опасные типы
вложений, включая .vbs, и предупреждало пользователя, когда сторонняя программа
пыталась прочитать адресную книгу. Тогда его даже критиковали за излишнюю строгость,
но сегодня блокировка таких вложений в почте — норма.
Финал истории наступил через двадцать лет. Журналист Джефф Уайт искал материал для книги «Crime Dot Com» и нашёл де Гусмана в Маниле, в мастерской по ремонту телефонов. В интервью тот признал авторство. По его словам, он хотел красть пароли, чтобы не платить за интернет, и не ожидал, что программа доберётся до Европы и США. Об ущербе он сожалеет.
Уроки ILOVEYOU, которые актуальны сегодня
С 2000 года поменялось многое: почтовые клиенты и шлюзы блокируют вложения со скриптами, антивирусы работают иначе. Но принципы, на которых сыграл червь, никуда не делись.
Для пользователей
- Включите отображение расширений файлов. Это бесплатная и очень полезная
настройка:
документ.pdf.exeперестаёт выглядеть как PDF. - Знакомый отправитель — не гарантия. Ящик коллеги могут взломать, а адрес — подделать. Неожиданная просьба «срочно открыть» или «срочно оплатить» — повод уточнить по другому каналу.
- Эмоция — красный флаг. Любовь в 2000-м, сегодня штраф, посылка, премия или увольнение. Если письмо давит на чувства и торопит, остановитесь.
Для администраторов и команд ИБ
- Блокируйте исполняемые вложения на шлюзе. Скрипты и программы почти никогда не нужны в почте.
- Отключайте то, чем не пользуетесь. CERT в 2000 году советовал отключить Windows Script Host там, где он не нужен. Принцип «меньше поверхность атаки» с тех пор не устарел.
- Резервные копии — не формальность. ILOVEYOU уничтожал фотографии и файлы. Без бэкапа их было не вернуть, точно так же, как сейчас после шифровальщика.
- Учитесь у инцидентов. Обновление Outlook появилось только после эпидемии. Хорошая команда ищет такие «очевидные» дыры до того, как ими воспользуются.
Для общества
История де Гусмана показала, что атака не знает границ, а законы тогда их знали. Червь из Манилы ударил по компаниям на трёх континентах, а наказать автора не смогли даже у него на родине. Филиппины приняли закон о компьютерных преступлениях чуть больше чем через месяц после эпидемии, но для этого дела было поздно.
Почему ILOVEYOU — на худи
Мы в Похеке любим истории, в которых техника и психология сходятся в одной точке. ILOVEYOU — как раз такая: десять килобайт кода и одна удачная фраза изменили отношение целого мира к почтовым вложениям. Для специалиста по безопасности это узнаваемая отсылка, а для всех остальных — повод спросить: «А что это у тебя написано?»
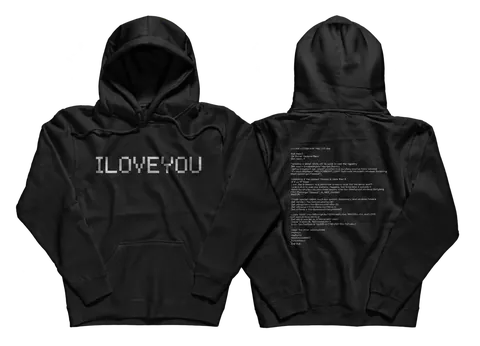
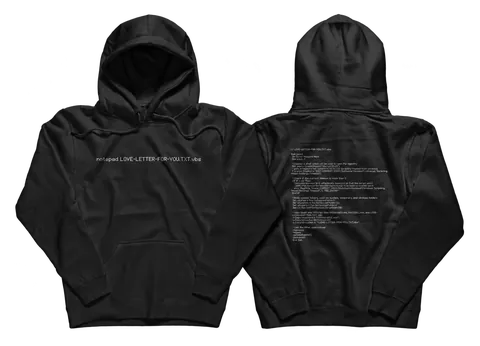
На нашем худи ILOVEYOU спереди пиксельная надпись ILOVEYOU, а на спине — фрагмент кода. Это не инструкция по повторению, а памятник эпохе, когда одно письмо могло остановить почту парламента.
Похек
Похек — сообщество и медиа о кибербезопасности. Мы рассказываем об истории ИБ, разбираем уязвимости и обсуждаем профессию.
- Telegram: t.me/poxek и t.me/poxek_ai (ИИ и безопасность)
- YouTube: @poxek_official
- MAX: max.ru/poxek
- Мерч: худи ILOVEYOU и весь каталог
Источники
- CERT/CC. Advisory CA-2000-04 Love Letter Worm (2000), текст бюллетеня в RISKS Digest 20.88: https://catless.ncl.ac.uk/Risks/20.88.html. Оригинал: https://www.cert.org/historical/advisories/CA-2000-04.cfm (сейчас редиректит в архив SEI CMU).
- ILOVEYOU. Wikipedia: https://en.wikipedia.org/wiki/ILOVEYOU
- Kaspersky. Evolution of security: the story of the ILOVEYOU worm: https://www.kaspersky.com/blog/cybersecurity-history-iloveyou/45001/
- Kaspersky. «To love or not to love?..» (пресс-релиз 2000 г.): https://www.kaspersky.com/about/press-releases/to-love-or-not-to-love
- Huntress. ILOVEYOU Malware: Analysis, Detection, Removal: https://www.huntress.com/threat-library/malware/iloveyou
- CBS News. Love Bug Suspect Off The Hook (21.08.2000): https://www.cbsnews.com/news/love-bug-suspect-off-the-hook/
- The Register. Love Bug suspect released (21.08.2000): https://www.theregister.com/2000/08/21/love_bug_suspect_released/
- Republic Act No. 8792 (Electronic Commerce Act of 2000): https://www.lawphil.net/statutes/repacts/ra2000/ra_8792_2000.html
- HNGN. Cyber Pandemic: The Man Behind the 'Love Bug' Virus Tracked Down 20 Years Later (04.05.2020, пересказ интервью Джеффа Уайта): https://www.hngn.com/articles/229234/20200504/cyber-pandemic-man-behind-love-virus-tracked-down-20-years.htm
- CyberWire. Interview with Geoff White, author of Crime Dot Com (19.06.2020): https://thecyberwire.com/podcasts/interview-selects/23/notes
- Slipstick Systems. Outlook Email Security Update: https://www.slipstick.com/outlook/outlook-email-security-update/
- CNN. Outlook patch called overkill (23.05.2000): https://www.cnn.com/2000/TECH/computing/05/23/outlook.overkill.idg/index.html