Кто такой пентестер и багхантер: чем занимаются, как начать и что им подарить
Пентестеров иногда называют «белыми хакерами». Это не самое точное определение, но суть оно передаёт: это люди, которые ищут уязвимости в чужих системах раньше злоумышленников, причём с разрешения владельца. Разберёмся, чем пентестер отличается от багхантера, с чего начать путь в профессию без проблем с законом и что подарить такому специалисту, если он есть среди ваших коллег или близких.
Кто такой пентестер
Пентест (penetration testing, тестирование на проникновение) — это согласованная имитация атаки. Компания заказывает проверку и вместе с исполнителем определяет скоуп: какие системы можно атаковать, какие техники допустимы и в какие сроки. Пентестер действует как атакующий, но в рамках договора, и в конце сдаёт отчёт.
Работа пентестера — это не только «взлом». Значительная её часть выглядит так:
- разведка: понять, из чего состоит система, какие у неё точки входа;
- поиск и проверка уязвимостей: вручную и с помощью инструментов вроде Burp Suite, сканеров и собственных скриптов;
- оценка риска: что реально может сделать атакующий и насколько это опасно для бизнеса;
- отчёт: понятное описание уязвимостей, шаги воспроизведения и рекомендации по исправлению. Плохой отчёт обесценивает даже отличную находку.
Пентестеры специализируются: веб-приложения, мобильные приложения, внутренняя инфраструктура, облака, беспроводные сети, социальная инженерия. По объёму информации, которую заказчик даёт заранее, проверки делят на black box (почти ничего), grey box (частично, например учётная запись пользователя) и white box (вплоть до исходного кода).
Кто такой багхантер и чем он отличается
Багхантер ищет уязвимости в рамках программ bug bounty. Компания публикует правила: что можно тестировать, что нельзя, как сообщать о находках и сколько она платит за разные уровни критичности. Платят за результат: за первую валидную находку. Дубликаты и то, что вне скоупа, обычно не вознаграждаются.
| Пентестер | Багхантер | |
|---|---|---|
| Основание | договор с заказчиком | публичные правила программы |
| Оплата | за работу по проекту или зарплата | за каждую принятую уязвимость |
| Результат | полный отчёт по скоупу | отдельные отчёты о находках |
| Сроки | фиксированные | сам выбирает, когда и что искать |
Эти роли легко совмещаются: кто-то днём работает пентестером, а вечерами ищет баги.
В России есть три публичные платформы bug bounty: Standoff Bug Bounty от Positive Technologies (запущена в мае 2022 года), BI.ZONE Bug Bounty (2022) и Bugbounty.ru. Крупные компании ведут и собственные программы: например, у Яндекса она работает с 2012 года. Масштаб уже заметный. По данным обзора Anti-Malware.ru, за период с августа 2024 по август 2025 года Standoff Bug Bounty выплатила исследователям 168,9 млн рублей.
Важная оговорка о законности
Отдельного закона о «белых хакерах» в России нет. Законопроект о легализации их деятельности Госдума отклонила 8 июля 2025 года, а осенью того же года в прессе обсуждали новую версию — с реестром исследователей и контролем со стороны ФСБ. Поэтому работает простое правило: тестируйте только то, на что есть явное разрешение. Для пентестера это договор, для багхантера — правила конкретной программы на платформе. Шаг за пределы скоупа может оказаться неправомерным доступом к компьютерной информации (ст. 272 УК РФ). Если что-то непонятно, сначала спросите организаторов программы.
Что нужно знать, чтобы начать
Чтобы стать веб-пентестером или багхантером, не нужен диплом по ИБ, но нужна база. Её легко недооценить.
- Как устроен веб: HTTP-запросы и ответы, cookie и сессии, заголовки, CORS, как браузер исполняет JavaScript, как работает аутентификация.
- Linux и сети: командная строка, базовые сетевые протоколы, DNS, TLS.
- Один язык для автоматизации — обычно Python, плюс умение читать JavaScript, на котором написаны фронтенды.
- Классы уязвимостей: OWASP Top 10 как карта местности, а дальше — глубже в каждый класс. Если путаетесь в инъекциях, начните с нашего разбора XSS, SQL-инъекций и command injection.
- Инструменты: Burp Suite (у него есть бесплатная Community Edition), браузерные инструменты разработчика, а со временем и свои скрипты.
- Письмо: умение коротко и воспроизводимо описать проблему ценится не меньше, чем умение её найти.
Как начать: законные площадки для практики
Учебные лаборатории
- PortSwigger Web Security Academy — бесплатный курс от создателей Burp Suite: теория и сотни интерактивных лабораторий от простых до экспертных. Лучшая стартовая точка для веба.
- OWASP Juice Shop и DVWA — намеренно уязвимые приложения. Их запускают у себя и ломают без риска кому-то навредить.
- Hack The Box, TryHackMe и похожие платформы с виртуальными машинами для взлома. Перед регистрацией проверьте, доступны ли они из вашей страны и как принимают оплату.
CTF
CTF (capture the flag) — соревнования, где нужно решать задачи по веб-безопасности, криптографии, реверсу и форензике и добывать «флаги». Календарь соревнований по всему миру ведёт сайт CTFtime. Многие турниры проходят онлайн и рассчитаны на студентов. CTF учит думать как атакующий и работать в команде, а для начинающего это ещё и способ попасть в профессиональную среду.
Первые шаги в bug bounty
- Выберите программу с широким скоупом и внимательно прочитайте правила целиком.
- Изучите приложение как пользователь: какие роли, какие объекты, какие сценарии.
- Начните с логики и контроля доступа. Можно ли увидеть или изменить чужой объект, подставив другой идентификатор (IDOR)? Можно ли пропустить шаг оплаты?
- Пишите отчёт так, чтобы его воспроизвёл человек, который видит приложение впервые.
Не расстраивайтесь из-за первых дубликатов и отказов: это нормальная часть пути почти у всех.
Что почитать
- Питер Яворски, «Ловушка для багов. Полевое руководство по веб-хакингу» («Питер», 2021; оригинал — «Real-World Bug Hunting»). Разборы реальных отчётов bug bounty по классам уязвимостей — отличный старт.
- Vickie Li, «Bug Bounty Bootcamp» (No Starch Press, 2021, на английском). Подробное и современное руководство: от разведки до отчёта.
- OWASP Web Security Testing Guide — бесплатная методология тестирования веб-приложений, удобная как чек-лист.
- Материалы PortSwigger Web Security Academy — фактически постоянно обновляемый учебник по веб-уязвимостям.
Что подарить пентестеру
Если вы ищете подарок специалисту по безопасности, ближайший повод — 30 ноября, Международный день защиты информации. Этот день придумали в 1988 году в американской Ассоциации вычислительной техники (ACM). Тот год запомнился первой массовой эпидемией сетевого червя: 2 ноября 1988 года червь Морриса остановил значительную часть тогдашнего интернета. А дальше — Новый год, когда подарки айтишникам ищут чаще всего.
Несколько идей, которые точно не станут «ещё одной кружкой»:
- Книга из списка выше. «Ловушка для багов» подойдёт и начинающему, и опытному коллеге.
- Поездка на профильную конференцию. Среди известных российских — Positive Hack Days и OFFZONE. Уточните у адресата, куда он хочет попасть.
- Оплата учебной платформы или курса, которые он давно хотел пройти. Лучше спросить заранее, чтобы не угадывать.
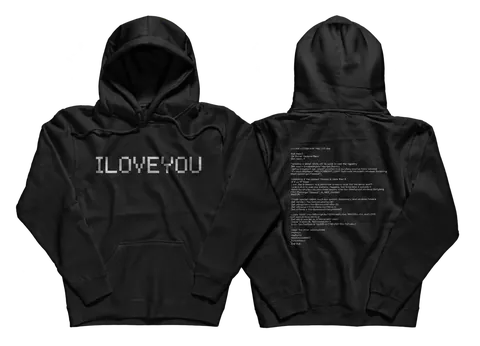
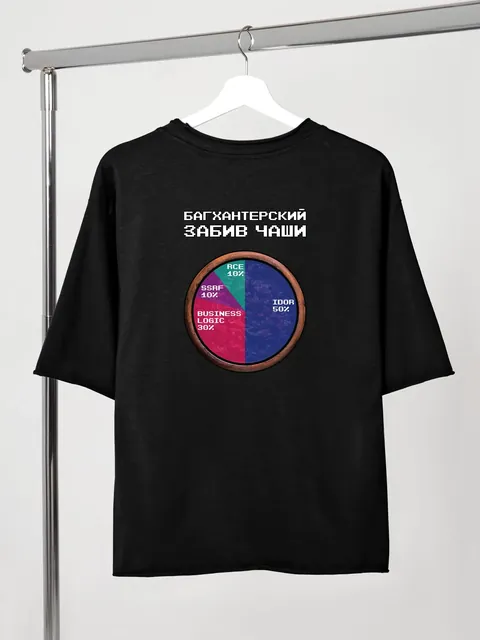
- Вещь «для своих». Одежда с отсылкой, которую поймут только коллеги, — повод улыбнуться на работе и на конференции. Например, худи ILOVEYOU — в честь легендарного червя 2000 года (его история), или футболка «Багхантерский забив чаши» с круговой диаграммой: IDOR — 50%, бизнес-логика — 30%, SSRF и RCE — по 10%. Статистика шуточная, но любой багхантер узнает в ней себя.
Если дарите не одному человеку, а целой команде ИБ, подумайте о единой вещи с командной отсылкой: это работает лучше, чем набор случайных сувениров.
Похек
Похек — сообщество и медиа о кибербезопасности: новости, разборы уязвимостей, разговоры о профессии и карьере в ИБ.
- Telegram: t.me/poxek и t.me/poxek_ai
- YouTube: @poxek_official
- MAX: max.ru/poxek
- Мерч для пентестеров и багхантеров: футболка «Багхантерский забив чаши» и весь каталог
Источники
- Anti-Malware.ru. Обзор программ и площадок баг-баунти в России (10.09.2025): https://www.anti-malware.ru/analytics/Technology_Analysis/Bug-Bounty-programs-and-platforms
- Standoff Bug Bounty: https://bugbounty.standoff365.com/
- BI.ZONE Bug Bounty: https://bugbounty.bi.zone/
- Bugbounty.ru: https://bugbounty.ru/
- Яндекс. Охота за ошибками: https://yandex.ru/bugbounty/
- Хабр. Госдума отклонила законопроект о легализации «белых» хакеров: https://habr.com/ru/news/926252/
- Коммерсантъ. Легализация «белых хакеров»: что изменится и чего опасается отрасль (23.10.2025): https://www.kommersant.ru/doc/8141928
- УК РФ, ст. 272 (КонсультантПлюс): https://www.consultant.ru/document/cons_doc_LAW_10699/5c337673c261a026c476d578035ce68a0ae86da0/
- PortSwigger Web Security Academy: https://portswigger.net/web-security
- Burp Suite Community Edition: https://portswigger.net/burp/communitydownload
- OWASP Juice Shop: https://owasp.org/www-project-juice-shop/
- DVWA: https://github.com/digininja/DVWA
- CTFtime: https://ctftime.org/
- OWASP Web Security Testing Guide: https://owasp.org/www-project-web-security-testing-guide/
- «Ловушка для багов. Полевое руководство по веб-хакингу» (Лабиринт): https://www.labirint.ru/books/758840/
- Bug Bounty Bootcamp (No Starch Press): https://nostarch.com/bug-bounty-bootcamp
- Календарь праздников. Международный день защиты информации: https://www.calend.ru/holidays/0/0/1607/
- DigiCert. Computer Security Day: https://www.digicert.com/blog/computer-security-day
- Morris worm. Wikipedia: https://en.wikipedia.org/wiki/Morris_worm